

من الشارة الموثقة إلى اسم المرسل: كيف تبني الشركات الثقة في رسائل WhatsApp وSMS؟
وصلت رسالة إلى عميلك تقول:
“تم تعليق حسابك. اضغط الرابط الآن لتحديث بياناتك.”
الرسالة تستخدم اسم شركتك.
ألوان الصفحة مشابهة لموقعك.
والعميل أمامه ثوانٍ ليقرر:
هل هذه الرسالة حقيقية؟
هذه اللحظة الصغيرة أصبحت جزءًا مهمًا من تجربة العميل.
ففي عالم تنتشر فيه محاولات التصيد وانتحال العلامات التجارية، لم يعد نجاح الشركة يعتمد فقط على قدرة الرسالة على الوصول.
يجب أيضًا أن يستطيع العميل الثقة في هوية من أرسلها.
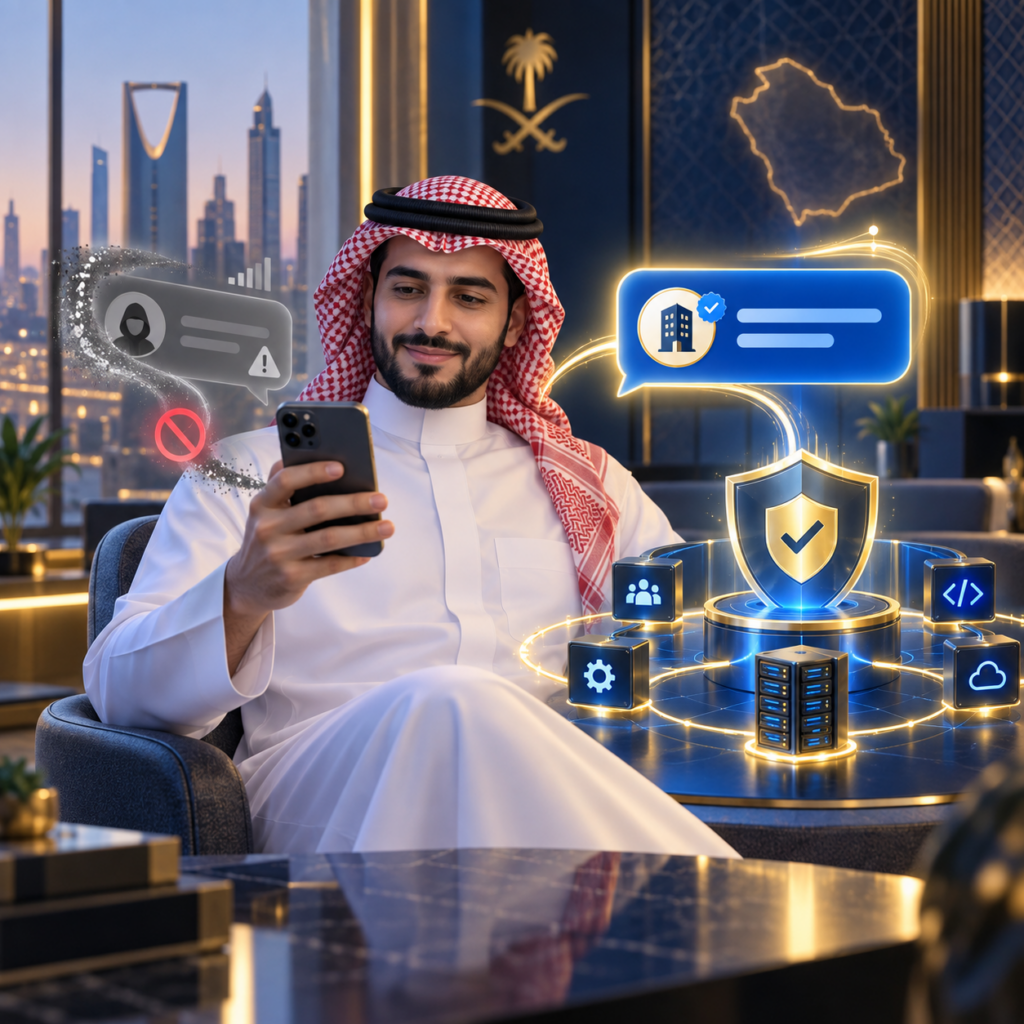
لماذا أصبحت هوية المرسل مهمة؟
كلما زادت الشركات استخدام WhatsApp وSMS للطلبات والمواعيد والفواتير وOTP والعروض، زادت قيمة هذه القنوات بالنسبة للمحتالين أيضًا.
المشكلة أن المهاجم لا يحتاج دائمًا إلى اختراق نظام الشركة.
يكفي أحيانًا أن يقنع العميل بأنه الشركة.
ولهذا أصبحت عناصر مثل:
شارة التحقق،
اسم المرسل،
أسلوب كتابة الرسالة،
الدومين المستخدم في الرابط،
وثبات الهوية بين القنوات
جزءًا من منظومة الثقة.
ماذا تعني شارة التحقق في WhatsApp؟
توضح WhatsApp أن شارة التحقق على حساب تجاري تعني أن Meta تحققت من الحساب بناءً على نشاطه عبر تقنيات Meta أو المعلومات والمستندات التي قدمها.
وتوضح أيضًا أن الحسابات التجارية التي تم التحقق منها تمر بعملية مصادقة متعددة الخطوات لمساعدة المستخدم على التأكد من أنه يتحدث مع النشاط التجاري الصحيح.
وقد تظهر الشارة في عدة أماكن، منها الملف التجاري والمحادثة وبطاقات السياق وبعض تجارب المكالمات.
هذا يمنح العميل إشارة إضافية:
هذه الهوية تم التحقق منها من المنصة.
لكن الشارة ليست سببًا لتجاهل قواعد الأمان الأخرى.
حتى عند التواصل مع حساب موثق، يجب ألا يشارك المستخدم كلمة المرور أو رموز التحقق أو بيانات حساسة بشكل يخالف سياسة الشركة.
Meta One ومرحلة جديدة من هوية الأعمال
في سبتمبر 2026، أعلنت Meta عن Meta One، وهي خدمة اشتراك تجمع مزايا عبر عدد من تطبيقاتها.
ضمن بعض خطط الأعمال، تشمل المزايا شارة موثقة على WhatsApp Business والحماية من انتحال الهوية، إلى جانب قدرات أخرى تختلف حسب الخطة والحساب والمنطقة.
كما توفر Meta Verified للأعمال على WhatsApp، حيثما كانت متاحة، مزايا مثل:
شارة التحقق،
الحماية من انتحال الهوية،
ودعم الحساب.
وتوضح WhatsApp صراحة أن التوفر قد يختلف بحسب الشركة والموقع والحساب.
بالنسبة للعلامات التجارية، الرسالة واضحة:
الهوية الرقمية أصبحت أصلًا يجب حمايته، وليس مجرد صورة وشعار.
ما معنى Impersonation Protection؟
انتحال الهوية يحدث عندما ينشئ شخص حسابًا أو قناة أو حضورًا يحاول الظهور وكأنه تابع لشركة حقيقية.
قد يستخدم:
اسمًا مشابهًا،
الصورة نفسها،
وصفًا قريبًا،
أو عروضًا وهمية باسم الشركة.
الحماية من الانتحال التي توفرها بعض منتجات Meta تهدف إلى إضافة مستوى إضافي لحماية العلامة والحساب من هذه الممارسات.
لكن الشركة نفسها لها دور أيضًا.
يجب أن تعلّم عملاءها ما القنوات الرسمية التي تستخدمها وما المعلومات التي لن تطلبها منهم أبدًا.
ماذا عن الرسائل النصية SMS؟
في SMS توجد آلية مختلفة لبناء الهوية:
Sender ID أو اسم المرسل.
بدل أن يرى العميل رقم جوال عشوائيًا، يمكن أن تظهر الرسالة باسم العلامة أو الجهة المعتمد.
OurSMS مثلًا تتيح اختيار اسم مرسل معتمد عند إرسال SMS، وإذا لم يكن لدى العميل اسم مفعل فيجب تقديم طلب تفعيل.
كما توضح إجراءات التسجيل لدى OurSMS ضرورة تفعيل اسم المرسل قبل بدء الاستخدام، مع تقديم مستندات للمنشأة مثل السجل التجاري أو الترخيص بحسب الحالة.
وهذا ليس مجرد تفصيل تجميلي.
اسم المرسل جزء من تعريف العميل بالجهة التي تتواصل معه.
كيف تُدار أسماء المرسلين في السعودية؟
طبقت هيئة الاتصالات والفضاء والتقنية نظامًا إلكترونيًا لإدارة وتسجيل أسماء مرسلي الرسائل القصيرة الجماعية المحلية.
ومن أهداف النظام:
تعزيز الحماية والموثوقية،
ضبط تسجيل أسماء المرسلين،
منع تكرار الأسماء،
وحوكمة سوق الرسائل.
كما سبق أن أكدت الهيئة أن أسماء المرسلين غير المسجلة في النظام يتم إيقاف استخدامها في الرسائل الجماعية المحلية.
هذا يجعل Sender ID جزءًا من البنية التنظيمية للرسائل، وليس مجرد اسم تختاره الشركة بحرية.
وماذا يعني -AD؟
هناك نقطة مهمة للشركات التي ترسل حملات تسويقية في السعودية.
توضح هيئة الاتصالات والفضاء والتقنية أن الرسائل النصية الدعائية تحمل اسم المرسل متبوعًا بـ -AD للدلالة على الطبيعة الإعلانية للمحتوى.
وتشير الهيئة أيضًا إلى أن مصدر معظم الرسائل الاحتيالية التي تراها في هذا السياق يكون من أرقام مجهولة.
لذلك قد يرى العميل مثلًا اسمًا بالصيغة:
BRAND-AD
ويفهم أن الرسالة ذات طبيعة دعائية.
لكن مرة أخرى، وجود اسم المرسل لا يعني أن العميل يجب أن يضغط أي رابط دون التفكير.
التوثيق لا يكفي وحده
من الخطأ أن تقول الشركة:
“لدينا Sender ID وحساب موثق، إذن انتهت مشكلة الثقة.”
الثقة تُبنى من عدة طبقات.
1. استخدم نفس الهوية
إذا كان اسم شركتك على الموقع “OurSMS”، فلا تجعل WhatsApp باسم مختلف تمامًا وSMS باسم لا يتعرف عليه العميل.
2. استخدم نطاقك الرسمي
إذا كانت الرسالة تحتاج إلى رابط، استخدم نطاقًا يستطيع العميل ربطه بالشركة بسهولة.
الرابط الغريب أو المختصر بشكل مبالغ فيه قد يثير الشك حتى لو كانت الرسالة حقيقية.
3. لا تطلب معلومات لا تحتاجها
رسالة تقول:
“أرسل لنا كلمة المرور للتحقق.”
تدمر الثقة حتى لو خرجت من قناة رسمية.
4. اذكر سبب التواصل
بدل:
“اضغط هنا.”
اكتب:
“تم إنشاء طلبك رقم XXXX ويمكنك متابعة حالته من حسابك.”
كلما فهم العميل سبب وصول الرسالة، أصبح تقييمها أسهل.
درّب العميل قبل وقوع الاحتيال
أفضل لحظة لتوعية العميل ليست بعد أن يقع ضحية.
يمكن إضافة صفحة واضحة في الموقع بعنوان:
كيف نتواصل معك؟
وتشرح:
ما اسم المرسل الرسمي للـSMS؟
ما حساب WhatsApp الرسمي؟
ما الدومين الذي تستخدمه الروابط؟
هل تطلب الشركة OTP من العميل؟
ما البيانات التي لن تطلبها أبدًا؟
بهذه الطريقة، عندما تصل محاولة انتحال، يمتلك العميل مرجعًا للمقارنة.
وحّد هوية WhatsApp وSMS
إذا أرسلت شركتك من أكثر من قناة، حاول بناء هوية متسقة.
مثلًا:
SMS: اسم مرسل معروف.
WhatsApp: اسم تجاري واضح وبيانات ملف مكتملة والتوثيق عندما يكون متاحًا ومناسبًا.
Email: دومين رسمي.
الموقع: صفحة توضح القنوات.
الهدف أن يشعر العميل أنه يتعامل مع علامة واحدة وليس أربع جهات منفصلة.
ماذا تفعل إذا انتحل شخص علامتك؟
أولًا، وثّق الحالة.
احتفظ بصور الرسائل والحساب أو الرقم والرابط المستخدم.
ثانيًا، استخدم أدوات الإبلاغ المتاحة على المنصة التي حدث فيها الانتحال.
ثالثًا، إذا كان العملاء معرضين لخطر حقيقي، انشر تنبيهًا عبر القنوات الرسمية يوضح وسيلة التواصل الصحيحة دون إعادة نشر الروابط الاحتيالية نفسها.
وفي السعودية، توفر CST آليات للإبلاغ عن الرسائل النصية الاحتيالية، ومنها إعادة إرسال الرسالة إلى الرقم 330330، كما تشير إلى إمكانية استخدام الجهات المختصة مثل تطبيق كلنا أمن في حالات الاحتيال.
أخطاء شائعة
أول خطأ هو تغيير اسم المرسل أو رقم التواصل باستمرار دون إبلاغ العملاء.
الثاني استخدام روابط مختصرة لا يستطيع العميل التعرف إلى مصدرها.
الثالث إرسال OTP مع رسالة تطلب من العميل مشاركة الرمز مع موظف.
الرابع كتابة رسائل تضغط على العميل نفسيًا مثل:
“تحرك الآن خلال دقيقتين وإلا سيتم إغلاق الحساب.”
هذا الأسلوب يشبه كثيرًا لغة الاحتيال.
والخامس الاعتماد على الشارة أو Sender ID كبديل عن التوعية.
كيف تساعد OurSMS؟
توفر OurSMS خدمات SMS للشركات مع إمكانية تسجيل واعتماد أسماء المرسلين وفق الأنظمة واللوائح المعتمدة. كما توضح وثائق المنصة ضرورة تفعيل Sender ID قبل بدء الإرسال.
وتوفر SMS API أيضًا إمكانية تحديد اسم المرسل في الرسائل، إلى جانب مفاتيح API وتقارير التسليم وإجراءات لتأمين Webhooks.
أما على WhatsApp، فيمكن استخدام WhatsApp Business API لبناء قناة تواصل رسمية ومتكاملة مع أنظمة الشركة، بينما تظل ميزات مثل Meta Verified أو Meta One وشارات التحقق خاضعة لتوفر Meta وأهلية الحساب والخطة والسوق.
الهدف ليس أن تقول للعميل:
“ثق بنا.”
بل أن تبني له إشارات واضحة تجعله قادرًا على التحقق بنفسه.
الخلاصة
الثقة في الرسائل لم تعد تأتي من النص وحده.
العميل ينظر إلى:
اسم المرسل،
الحساب،
الشارة،
الرابط،
لغة الرسالة،
وسياق التواصل.
على WhatsApp، تضيف عملية التحقق وشارات الأعمال والحماية من الانتحال طبقة مهمة لهوية الشركة.
وفي SMS، يلعب اسم المرسل المعتمد والتنظيم المحلي دورًا مهمًا في تعريف مصدر الرسالة.
لكن التقنية وحدها ليست كافية.
أفضل استراتيجية هي أن تجعل العميل يعرف مسبقًا:
من أين ستراسله، وكيف تبدو رسائلك الحقيقية، وما الذي لن تطلبه منه أبدًا.
لأن أقوى علامة ثقة ليست مجرد شارة بجوار الاسم.
إنها أن يعرف العميل كيف يفرق بينك وبين من يحاول انتحال اسمك.
يمكن للشركات التي تستخدم الرسائل النصية البدء بتفعيل اسم مرسل معتمد وربط SMS بأنظمتها عبر SMS API من OurSMS.
وللتواصل عبر WhatsApp، يمكن استكشاف WhatsApp Business API وربطه بالـCRM والتطبيقات الداخلية، مع التحقق بشكل مستقل من خيارات التوثيق المتاحة للحساب عبر Meta.
ماذا تعني شارة التحقق في WhatsApp؟
تعني أن Meta تحققت من الحساب التجاري استنادًا إلى نشاطه أو معلومات ومستندات مقدمة وفق آليات التحقق الخاصة بها.
هل كل الشركات تستطيع الحصول على Meta Verified؟
ليس بالضرورة. توضح WhatsApp أن بعض برامج التحقق والمزايا تختلف حسب الأهلية والمنطقة والحساب.
ما هو Meta One؟
خدمة اشتراك أطلقتها Meta في سبتمبر 2026 وتجمع مزايا عبر تطبيقاتها، وقد تشمل لبعض خطط الأعمال شارة التحقق والحماية من الانتحال ومزايا إضافية.
ما هو Sender ID؟
هو الاسم الذي يظهر للعميل كهوية مرسل رسالة SMS بدل ظهور رقم عادي.
هل يجب اعتماد اسم المرسل في السعودية؟
تطبق CST نظامًا لتسجيل أسماء مرسلي الرسائل القصيرة الجماعية المحلية، وقد سبق أن أوقفت الرسائل التي تستخدم أسماء غير مسجلة في النظام.
ماذا يعني -AD؟
يشير إلى الطبيعة الإعلانية لرسالة SMS الدعائية في السعودية، ويظهر بعد اسم المرسل.
هل الحساب الموثق يعني أن كل رسالة آمنة؟
التوثيق يؤكد هوية الحساب بدرجة أكبر، لكنه لا يلغي ضرورة الحذر من الروابط غير المعتادة أو طلبات مشاركة كلمات المرور وOTP.
كيف أعرف الرسالة الاحتيالية؟
من العلامات الشائعة الرقم المجهول، الرابط المشبوه، الاستعجال المبالغ فيه، وطلب بيانات أو رموز سرية لا تحتاج الشركة عادة إلى طلبها.
كيف أبلغ عن SMS احتيالية في السعودية؟
توضح CST إمكانية إعادة إرسال الرسالة الاحتيالية إلى الرقم 330330، كما توجد قنوات رسمية أخرى بحسب نوع الحالة.